セキュリティ対策ソリューション「0patch」
Windows Server 2016
それ以前の古いOSをご使用中のお客様へ
OSのサポート終了後は、新たな脆弱性が発見されても公式のセキュリティ更新プログラムが原則提供されません。そのまま使い続けると、不正アクセスや情報漏えい、ランサムウェア感染、業務停止などのリスクが高まります。
Windows Server 2016は2027年1月12日にサポート終了予定
サポート終了後は、新たな脆弱性が発見されても公式のセキュリティ更新プログラムが提供されません。
※ Windows Server 2012 / 2012 R2のESUは、2026年10月13日に終了予定です。
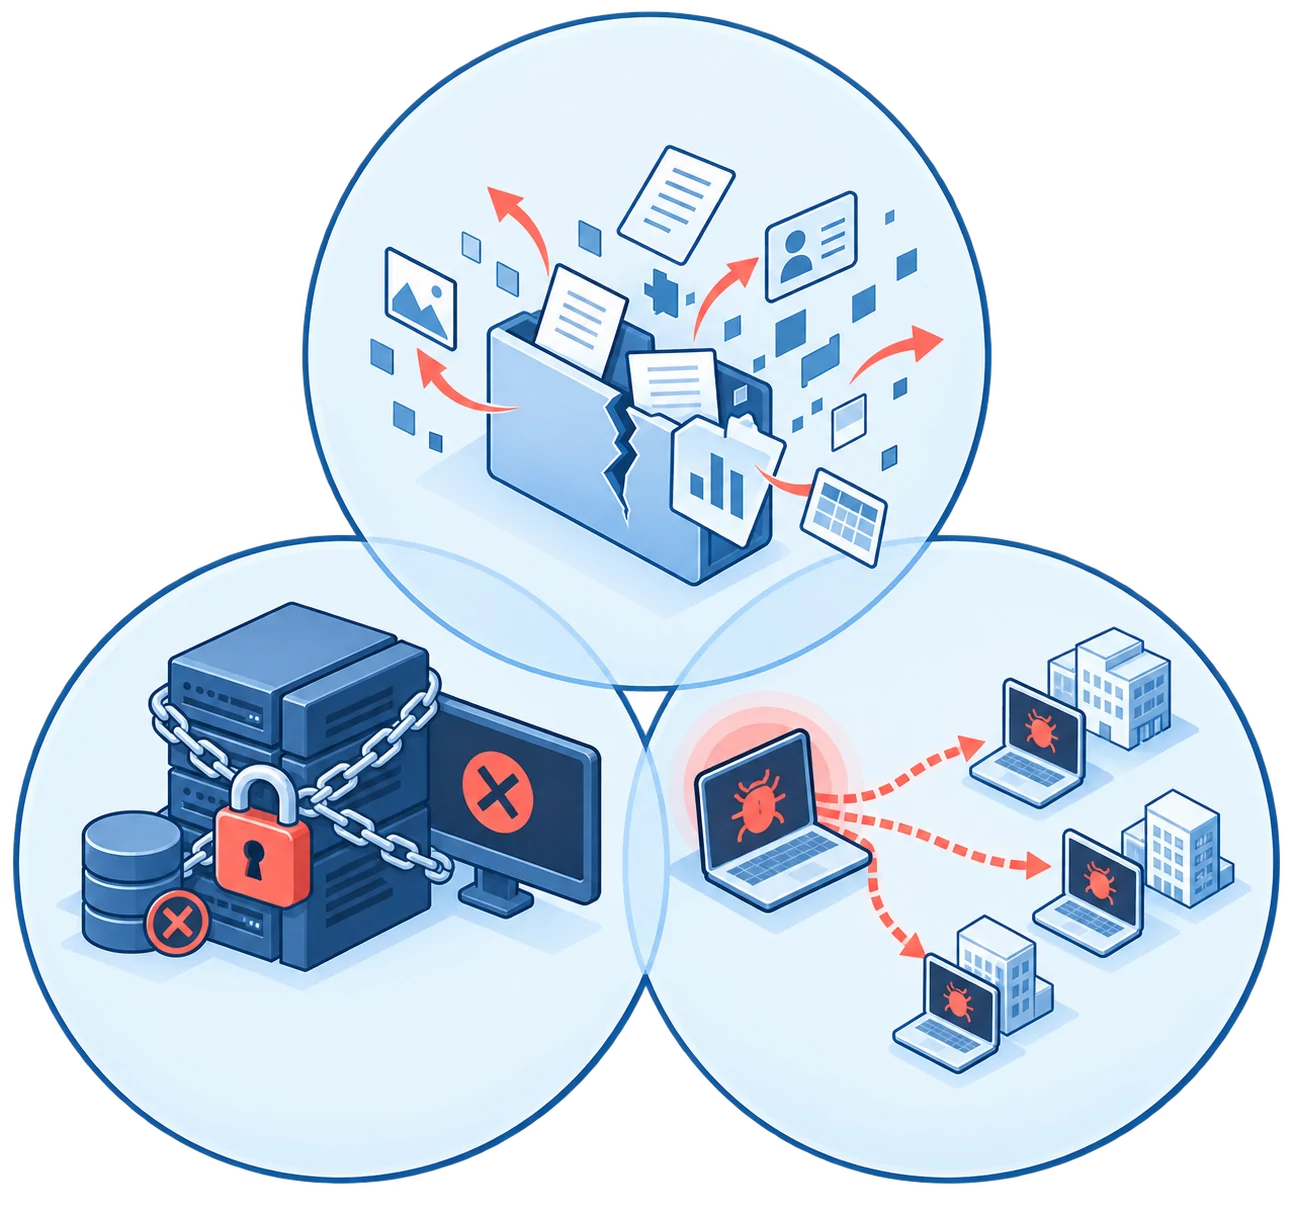
機密情報・
顧客データ漏えい
リスク
ランサムウェア
による業務停止
リスク
取引先へのウイルス散布リスク
このような課題はありませんか?
業務や設備の制約により、既存のOSで継続して利用せざるを得ないケースがあります。
後継機の調達が難しい
メモリ不足などで後継機の調達が難しく、既存環境を使わざるを得ない。
アプリケーションの改修が難しい
アプリケーションの改修が難しいため、既存の環境を維持する必要がある。
OSを更新できない
外部接続機器の稼働前提が決まっていて、簡単にOSを更新できない。
継続したいシステムに迫る
ハードウェアとWindowsのサポート終了
「まだ使える」機器やシステムにも、
保守とセキュリティの期限は訪れます。
ハードウェアサポート終了
第三者保守の活用で対応可能
メーカー保守が終了した機器でも、第三者保守を活用することで、交換部品の確保や障害復旧、技術支援を継続できます。
- メーカー保守終了後も保守期間を延長できる
- システム更改まで既存機器の安定稼働を支えられる
Windowsサポート終了
0patchで脆弱性対策を補完
Windowsのサポート終了後も、0patchを活用することで、OS移行までの期間における重要な脆弱性への対策を補完できます。
- 重要な脆弱性に対するマイクロパッチを迅速に適用
- 既存ファイルを変更せず、メモリ上で修正
DL-0patch@datalive.co.jp
0patchで解決できること
脆弱性情報に対して最小限の修正コードを提供し、
サーバーのメモリ上で展開することで、セキュリティ攻撃から保護します。
修正対象箇所
のみへパッチ提供
脆弱なコードの必要箇所に絞ってマイクロパッチを提供します。すべての脆弱性や製品が対象になるわけではありません。
既存ファイルは
置き換えずに対処
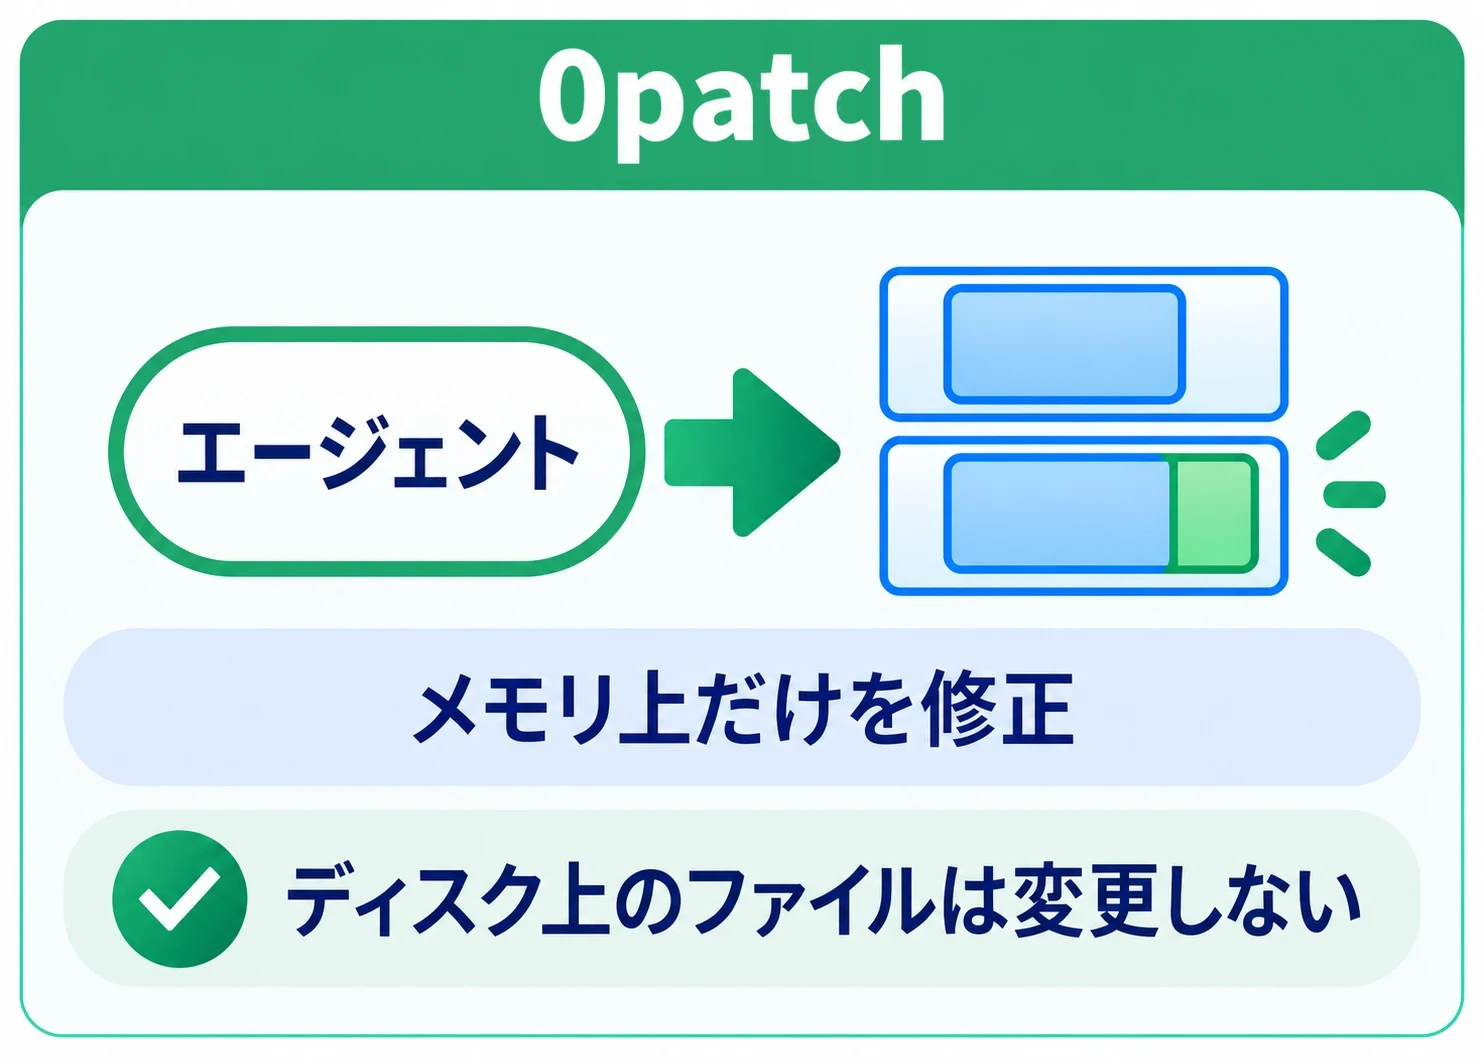
ディスク上の実行ファイルやDLLを書き換えず、対象モジュールが読み込まれる際にメモリ上で修正します。
適用後の
再起動は不要
マイクロパッチは実行中プロセスのメモリ上へ適用され、通常は端末やアプリケーションの再起動を必要としません。
脆弱性への初動
対応の迅速化
ベンダーの修正がまだない脆弱性などに対し、0patchが対応マイクロパッチを提供する場合があります。
通常パッチとの違い
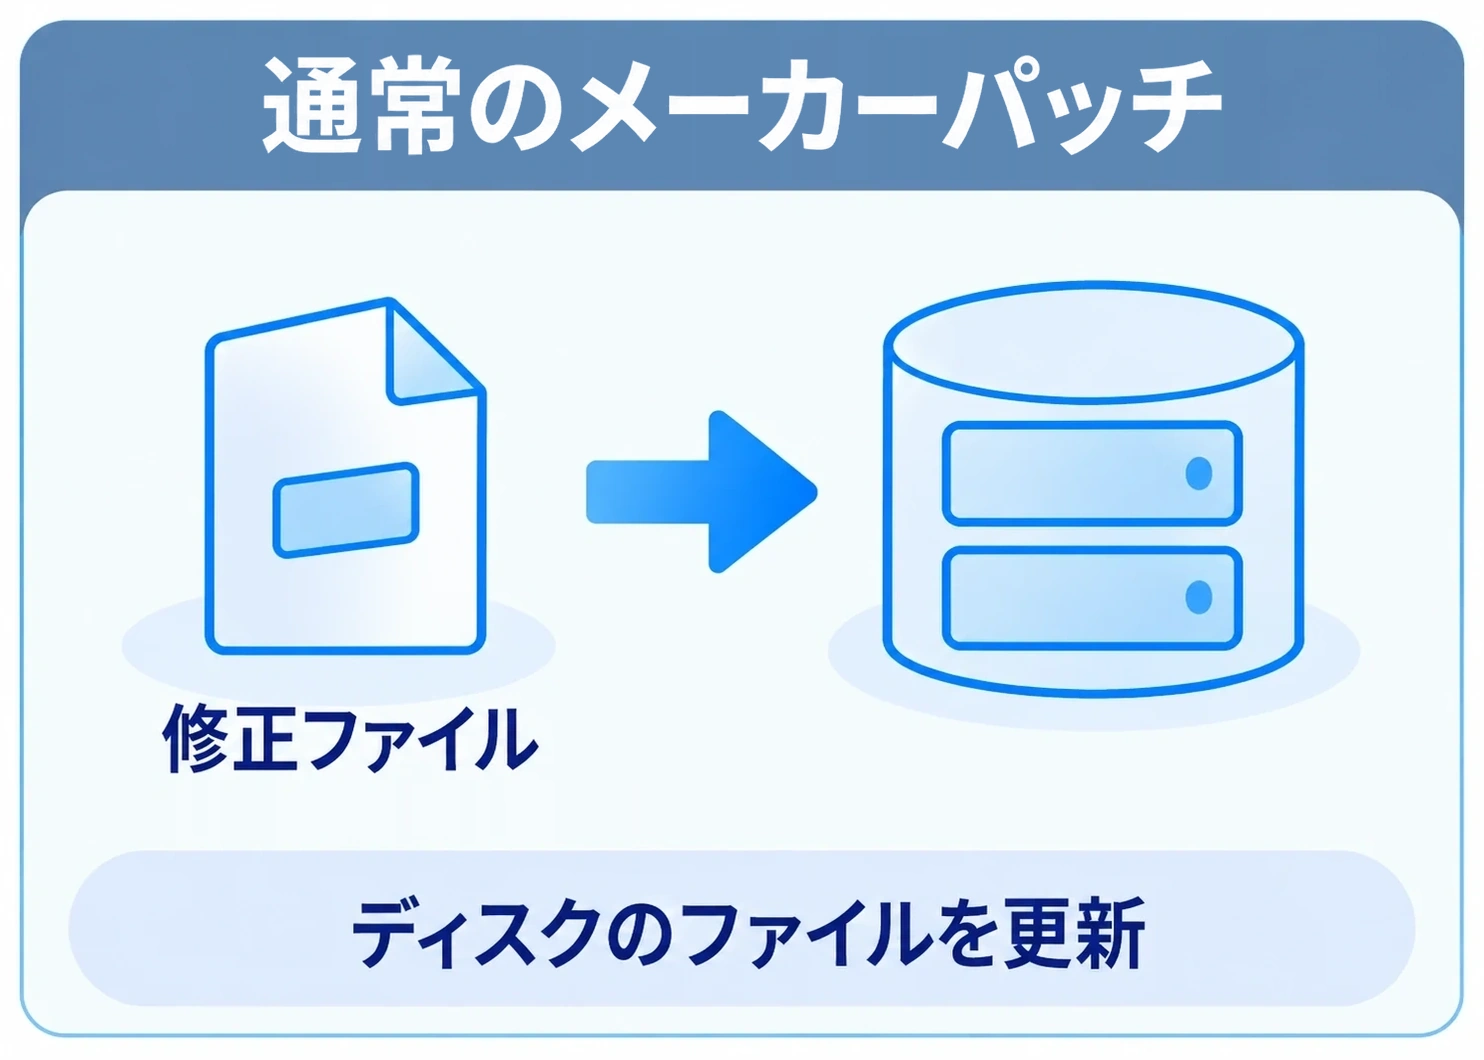
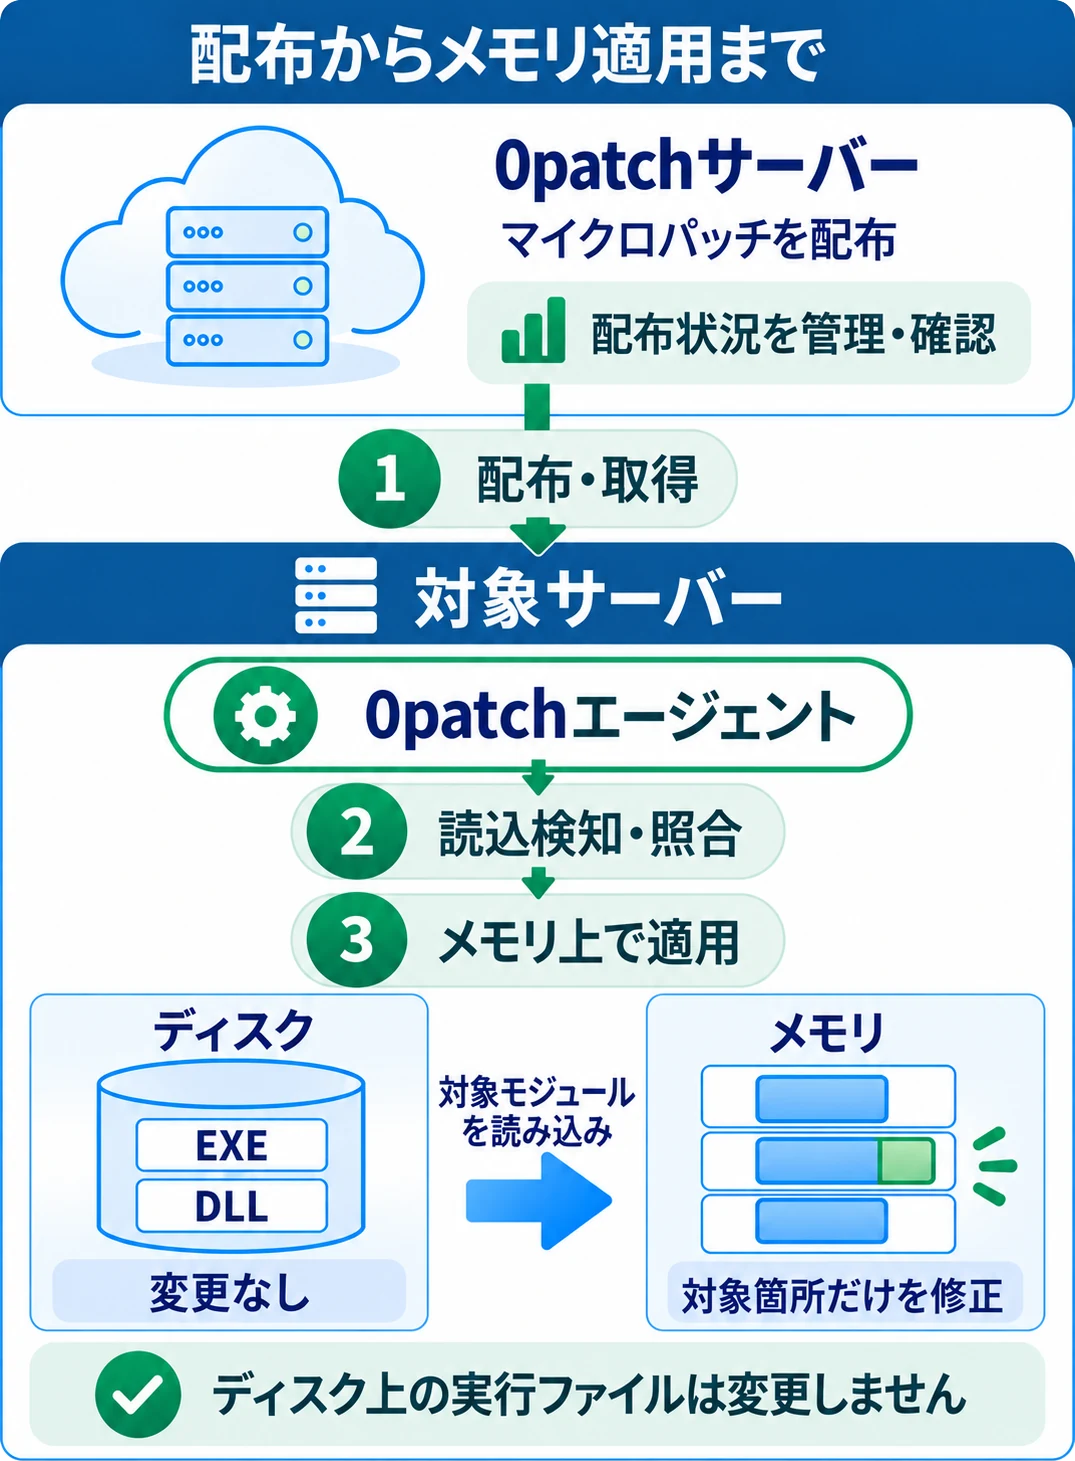
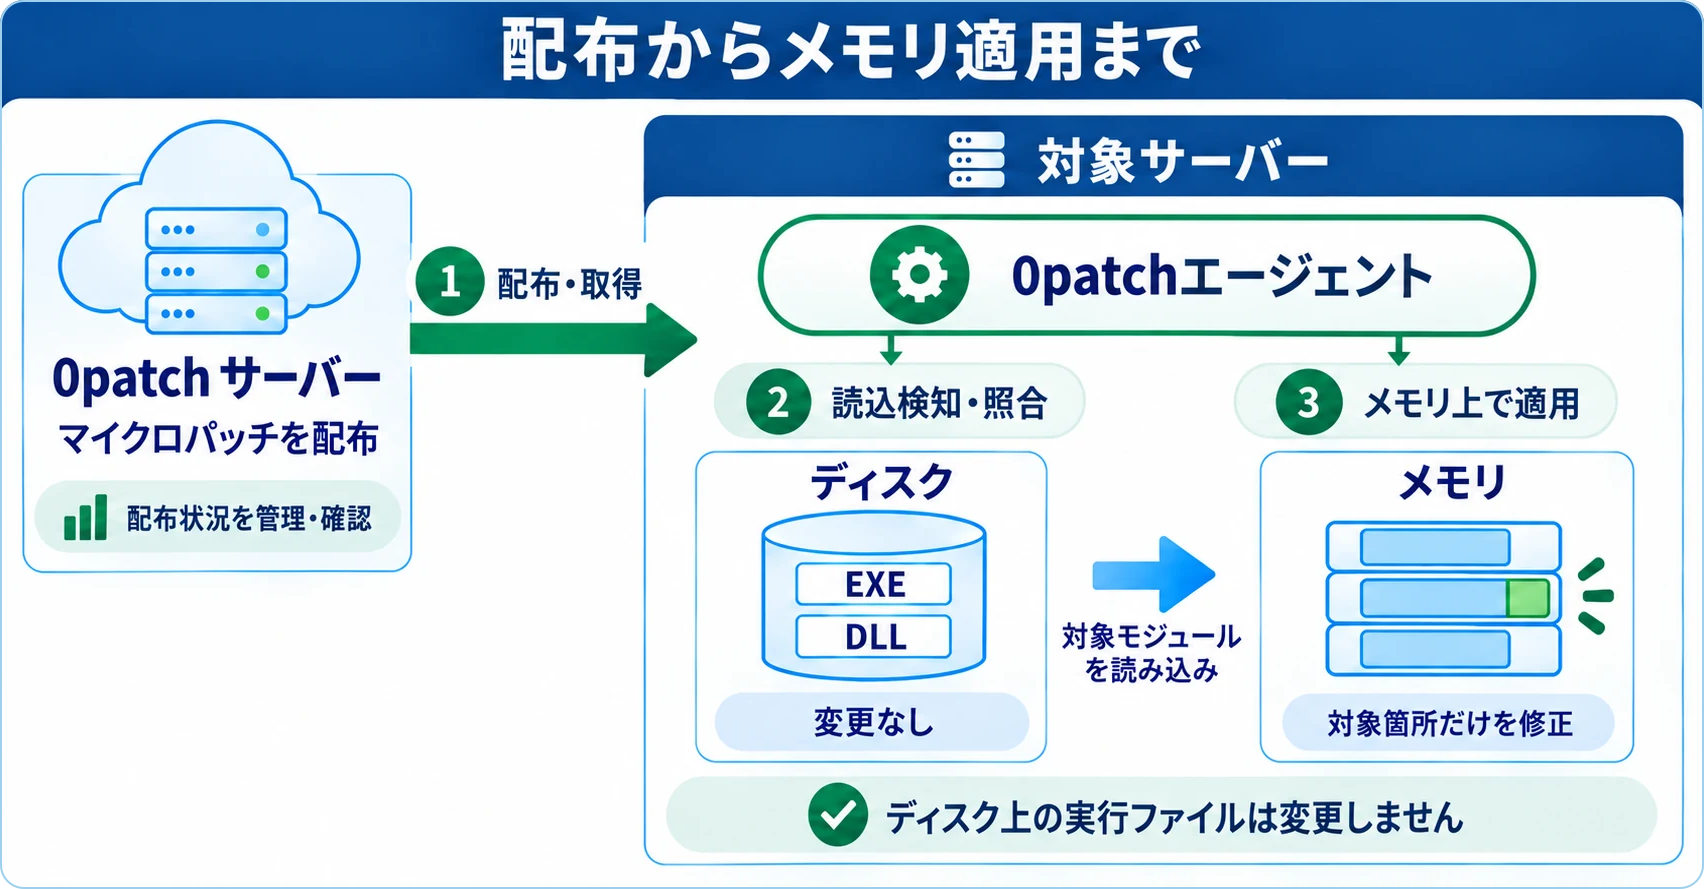
0patchの仕組み
0patchエージェントは、対象モジュールの読み込みを検知し、適用条件を照合したうえで、メモリ上の脆弱なコードだけをマイクロパッチで補完します。ディスク上の実行ファイルは変更しません。
ライセンスの種類
プロとエンタープライズの2種類から、必要な管理機能に応じて選択できます。
左右にスクロールして比較できます ↔
| 項目 | プロ | エンタープライズ |
|---|---|---|
| 対象ソフトウェア | Windows 7・10・11、Windows Server 2008 R2・2012・2012 R2、Office 2010・2013・2016・2019 | |
| 提供機能 | エージェントの提供とサポートの提供 | エージェントの提供とサポートの提供、お客様用管理機能の提供、サイレント実行機能の提供 |
| 制限事項 | Windowsカーネルへのパッチはサポートできません。エージェント導入やパッチ取得に必要な接続条件の詳細はお問い合わせください。 | |
| 料金(税別) 1OS当たり | 5,000円/年 | 7,000円/年 |
| オプション | 日本語による取次サポート 700,000円(料金の単位・適用条件の詳細はお問い合わせください) | |
対象ソフトウェア、料金、提供条件は変更される場合があります。導入前に最新情報をご確認ください。
Linux環境を
ご利用のお客様へ
0patchはMicrosoft Windows、Windows ServerおよびMicrosoft Office製品向けのサービスです。
Linux環境をご利用のお客様には、別のソリューションをご用意しています。詳しくは下記窓口へお問い合わせください。
0patchに関するお問い合わせ先
0patchの対象環境やライセンス、料金、接続条件、Linux環境向けのソリューションについて、お気軽にお問い合わせください。
よくある質問
0patchはMicrosoftの公式サポートを代替しますか?
完全な代替ではありません。0patchは対象となる重要な脆弱性へマイクロパッチを提供するサービスで、Windows全体の技術サポートや機能更新を提供するものではありません。OS移行の計画や他のセキュリティ対策と組み合わせてご検討ください。
すべての脆弱性に対応できますか?
すべてが対象になるわけではありません。0patchは重要度が高い脆弱性や、悪用中または悪用可能性が高い脆弱性などを中心に、技術的にマイクロパッチ可能な範囲へ対応します。対象製品とパッチの提供状況をご確認ください。
パッチの適用に再起動は必要ですか?
マイクロパッチは実行中プロセスのメモリ上へ適用されるため、通常は端末やアプリケーションの再起動を必要としません。
動作に負担はかかりますか? CPUやメモリは多く使いますか?
通常の利用では動作への負担はなく、CPUやメモリもほとんど使用しません。
パッチはどのくらいの頻度で提供されますか?
パッチの提供頻度は一定ではなく、脆弱性の発生状況に応じて随時提供されます。
新しいパッチがメーカーから提供されたらどうなりますか?
メーカーの正式パッチが提供された後は、0patchの該当パッチは不要となり、適用されません。
導入前には何を確認すればよいですか?
OSとアプリケーションのバージョン、現在の対象OS数、ネットワーク接続条件、集中管理の要否を確認します。利用するマイクロパッチに応じたライセンスと、端末への0patch Agent導入も必要です。
ハードウェアとソフトウェア、両面から情報資源の長期稼働を支えます。
第三者保守によるハードウェアの継続利用に加え、0patchによるソフトウェアの脆弱性対策を実現し、
ハードウェアとソフトウェアの長期稼働という、新しい選択肢をご提案します。